

访问令牌
访问令牌是用于对 API 请求进行身份验证的安全凭证。每个发送到 Lynx API 的请求都必须在Authorization 标头中包含有效的访问令牌。该访问令牌也称为 API 密钥或 API 令牌,在 Nayax Core 中显示为 User Token。
访问令牌可通过 Nayax 后台(Nayax Core)获取。请按照以下步骤获取访问令牌:
- 使用您的用户名和密码登录 Nayax Core 。
-
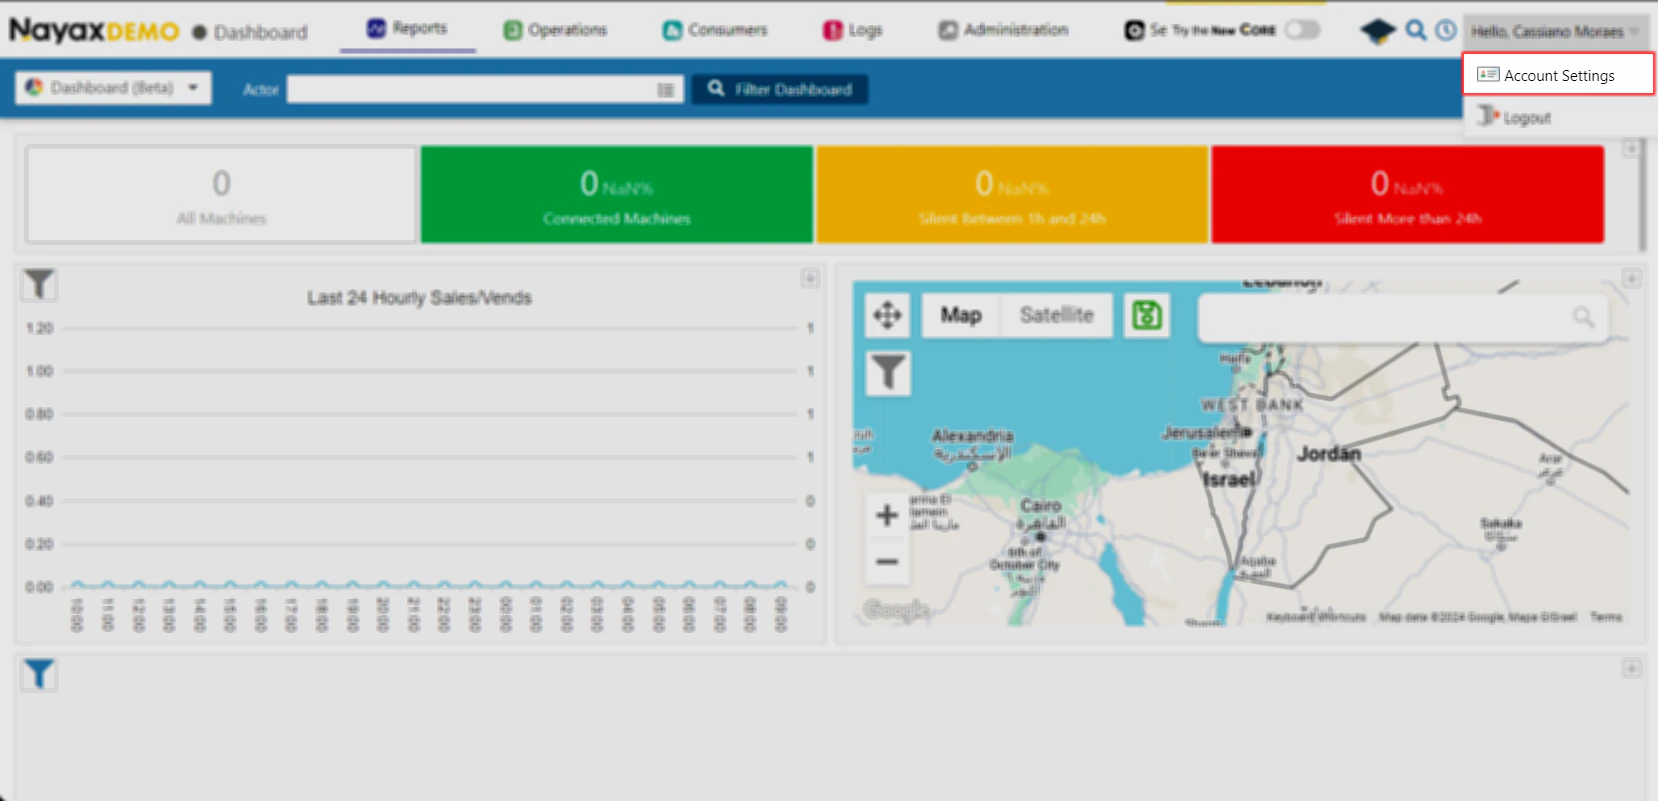
单击右上角的用户名,然后选择**“帐户设置”选项,导航至“****帐户**设置”。
-
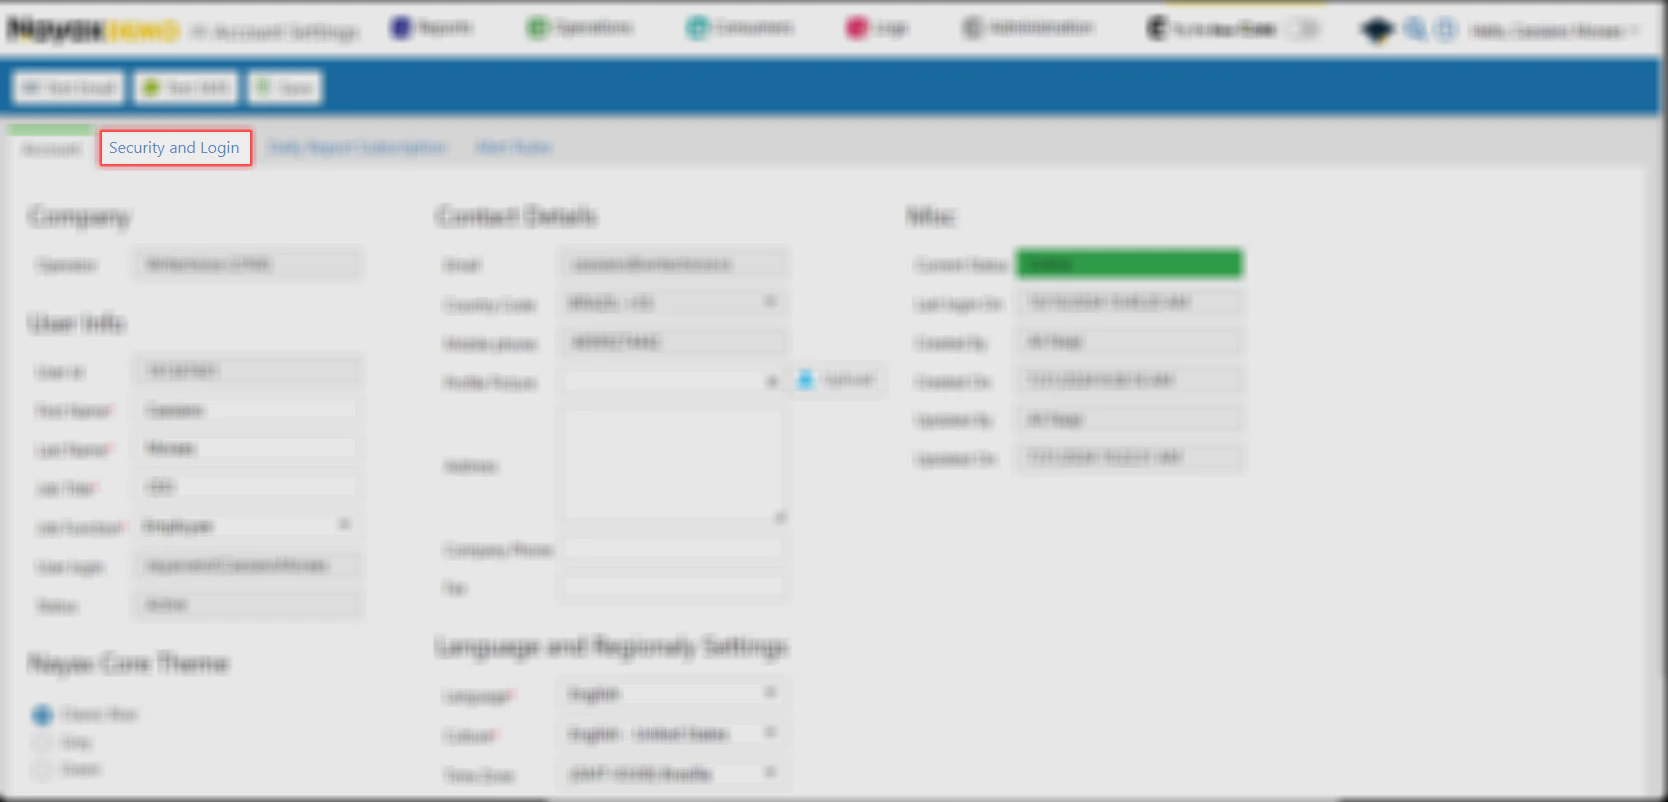
访问安全和登录选项卡。
-
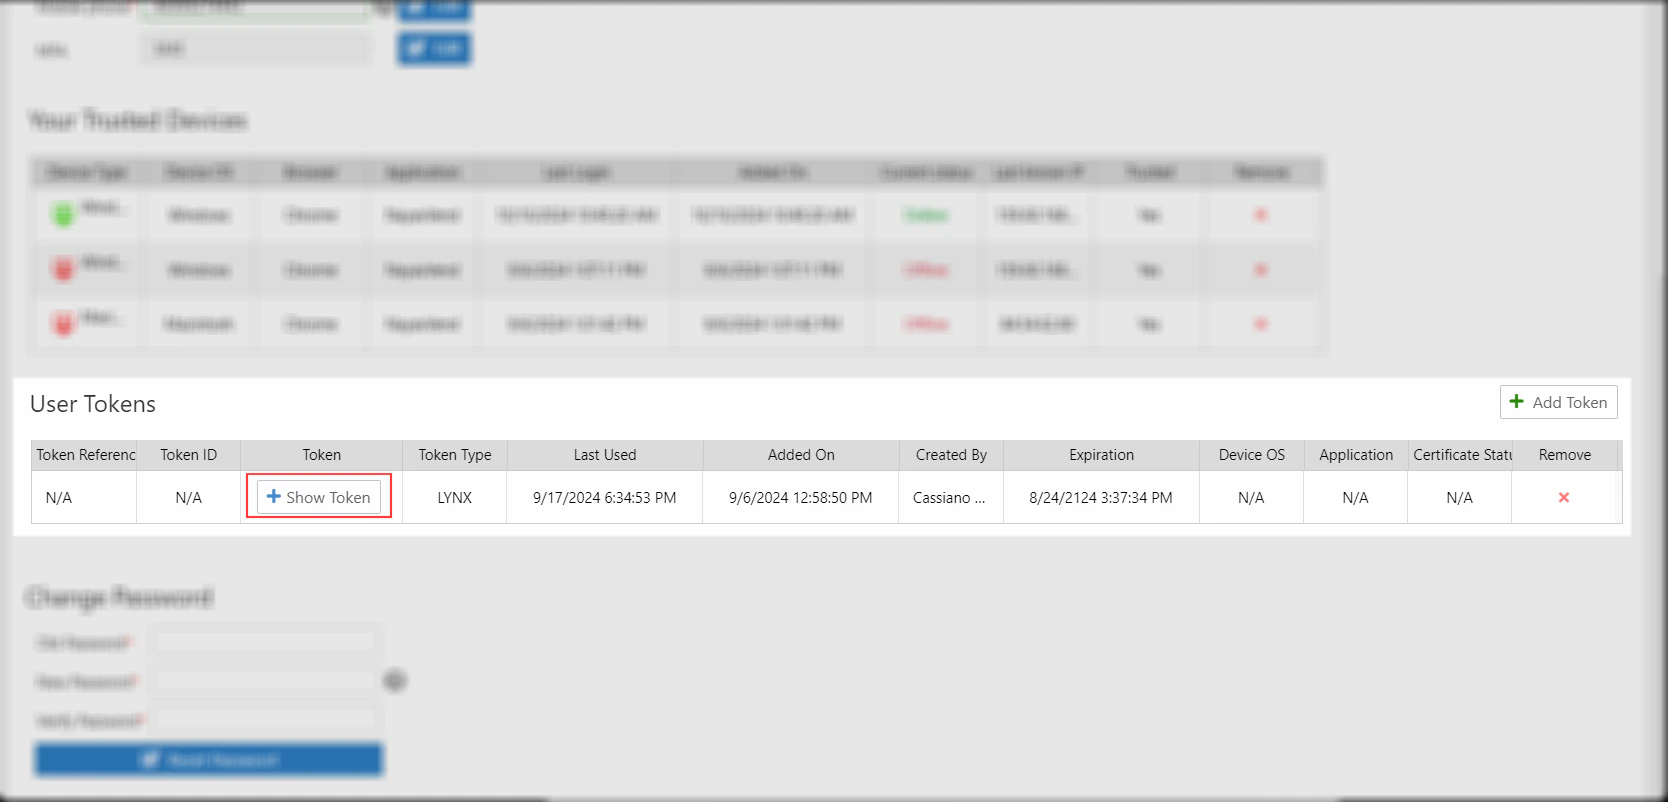
向下导航到用户令牌部分。
-
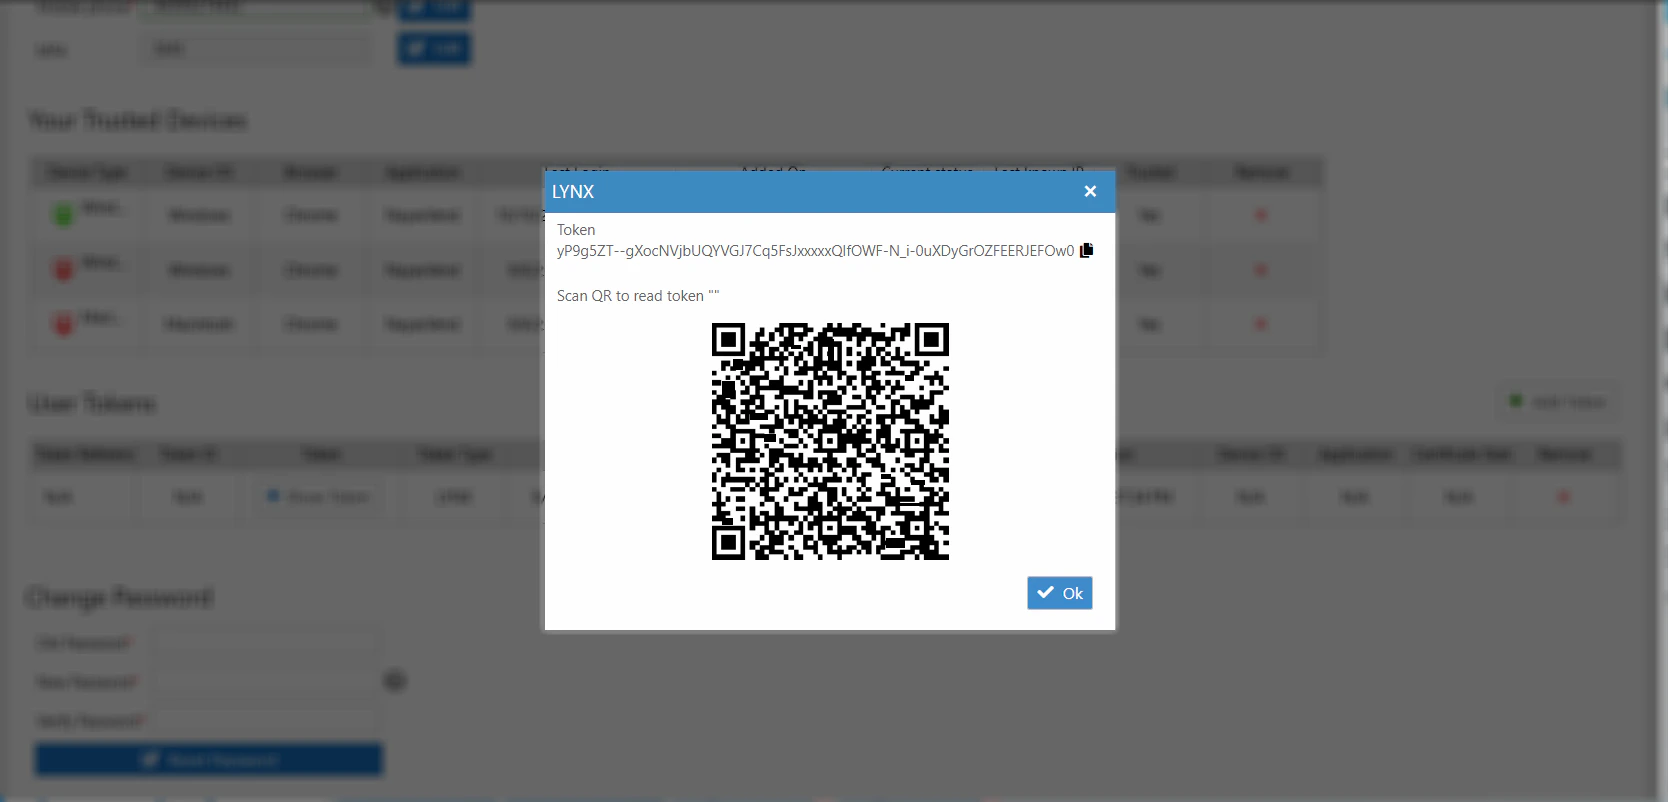
单击现有令牌旁边的**“显示令牌”**按钮以显示它,并复制该令牌以用于 API 调用。
在 API 请求中使用令牌
在每个 API 请求的Authorization 标头中包含访问令牌:
- 代替
<YOUR_ACCESS_TOKEN>使用从 Nayax Core 获取的实际令牌。
环境本文档中的所有示例均使用 QA 基础 URL:
https://qa-lynx.nayax.com/operational。对于生产环境,请将主机名替换为 lynx.nayax.com。