

令牌类型
Nayax Core 在 Add Token 下提供两个选择。此流程请选择 App Token。应用令牌是 JWT。Lynx Token 是 API 密钥,详见安全与令牌。 您创建的应用令牌是刷新令牌。您将其交换为生命周期短的访问令牌,该访问令牌用于验证您的 Lynx API 请求。作用域
作用域是定义令牌可以访问什么的权限字符串。作用域遵循格式{domain}:{action} 或 {domain}:{resource}:{action},其中域标识作用域适用的区域,可选的资源将其缩小到该域内的特定资源,操作标识允许的操作。
常见作用域示例:
machines:read授予对机器数据的读取访问权限。orders:*:read授予对所有订单相关资源的读取访问权限。users:app-token:create授予创建应用令牌的权限。
声明类型
应用令牌在三种声明类型中的一种中携带其权限,每种都有自己的优先级和验证行为。
对于大多数客户集成,
appScope 是 Nayax 管理员分配的声明类型,用于描述集成需要访问的机器、设备或订单。
前置条件
您需要一个 Nayax Core 账户来创建应用令牌。Nayax 管理员必须在您使用之前分配其作用域和声明类型,因此请求令牌涉及等待批准,而不是完全自助流程。创建应用令牌
您在 Nayax Core 中自己创建应用令牌,但您不能选择其作用域或声明类型。Nayax 管理员单独分配这些。1
在 Nayax Core 中创建应用令牌
从安全与令牌导航到 User Tokens 部分,然后点击 Add Token。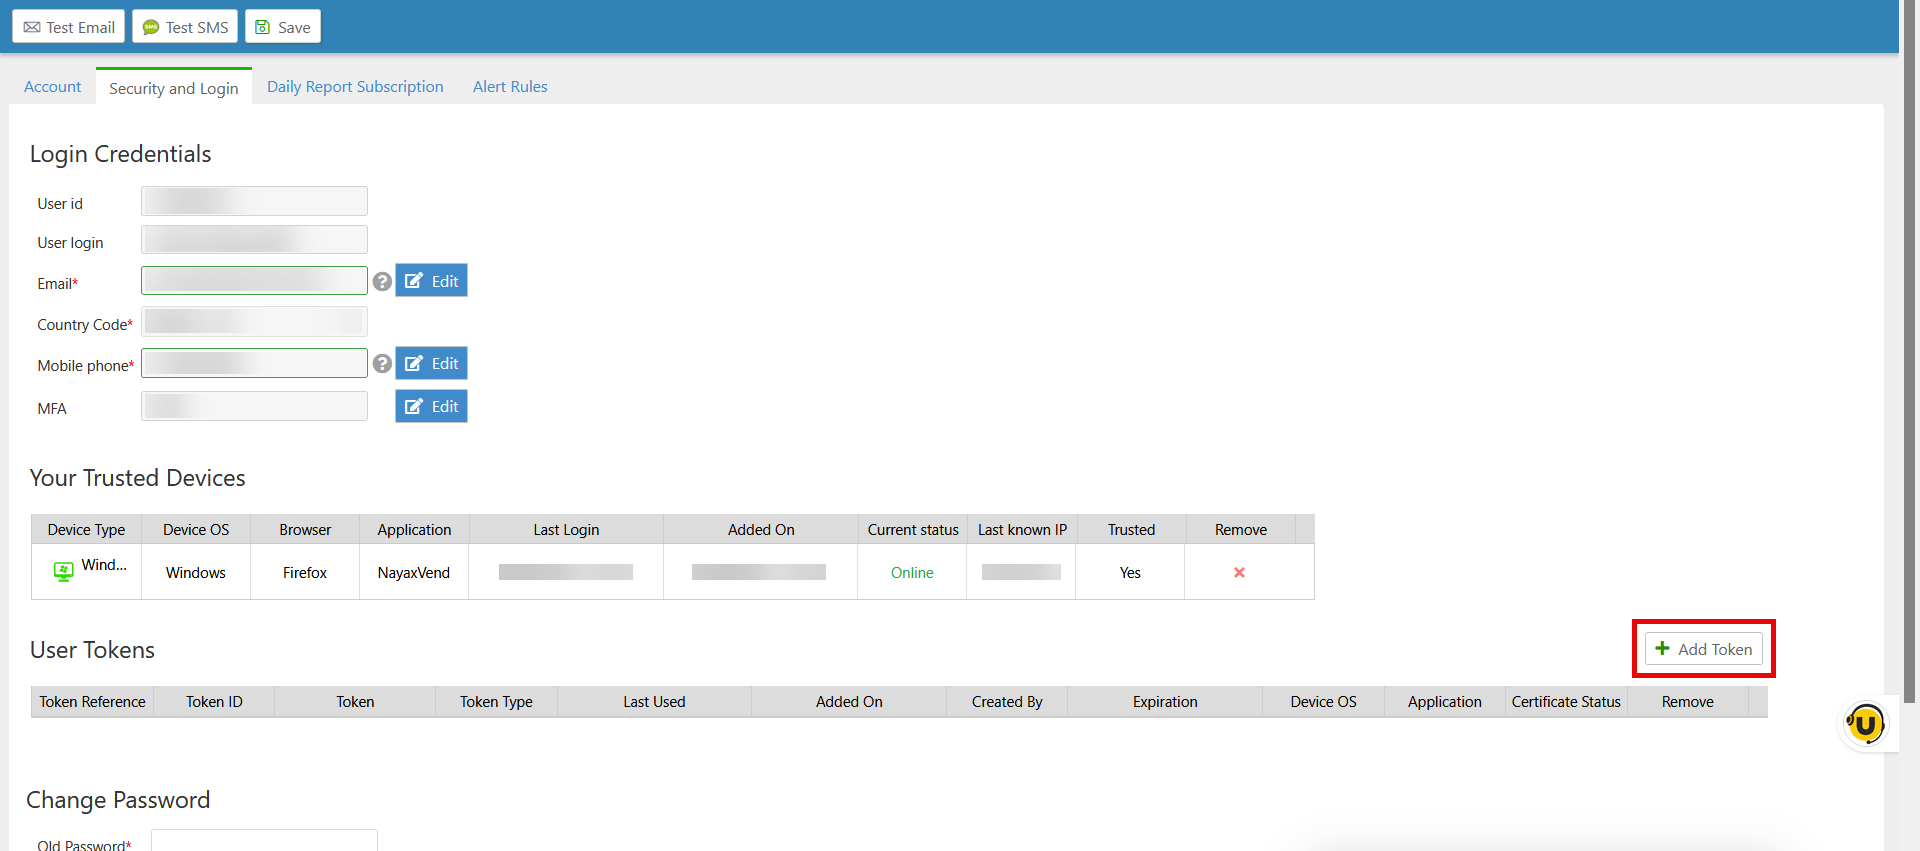
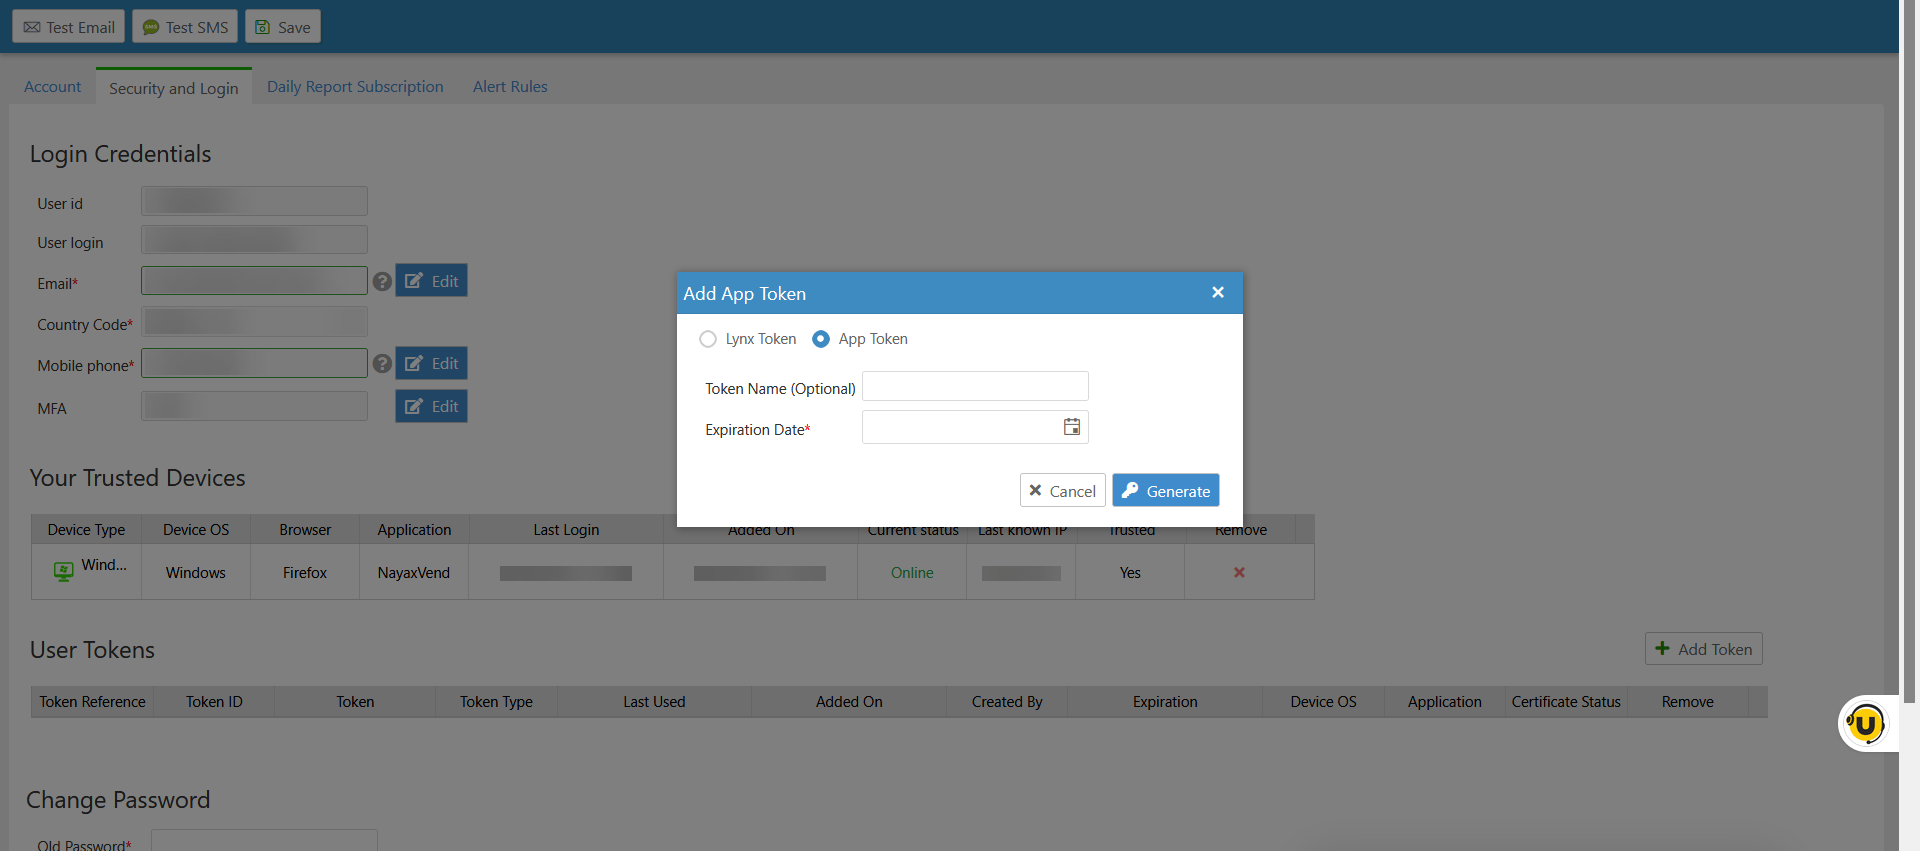
Analytics Platform - Read Only,设置 Expiration Date,然后点击 Generate。2
等待 Nayax 管理员分配作用域
管理员根据集成的需求选择上面描述的
appScope、internalScope 或 scope 声明。您无法自己设置这些。交换应用令牌
在发出请求之前,使用下面的 Lynx API 端点将其交换为访问令牌。Token 是访问令牌本身,是一个 JWT。将其用作后续 Lynx API 请求上的 Bearer 凭证。例如,检索机器列表:
安全最佳实践
请在请求和管理应用令牌时遵循这些做法。存储
将应用令牌存储在安全的密钥管理系统中,或者如果您管理自己的服务器,则将其存储为环境变量。对令牌进行静态加密。切勿将令牌存储在纯文本文件中、将其提交到版本控制或将其包含在 URL 中。作用域和过期时间
仅授予集成需要的作用域,并请求涵盖其使用案例的最短过期时间,而不是随意创建令牌。Nayax 限制每个用户 50 个令牌,因此请规划跨需要相同访问权限的集成的令牌重用。故障排查
如果使用应用令牌或其生成的访问令牌的请求失败,请检查以下常见原因。401 未授权
令牌无效或已过期。验证令牌未超过其过期日期,并且您将其以正确的授权方案发送到您调用的端点。403 禁止访问
令牌的作用域不包括您请求的资源或操作。将端点的必需作用域与您的令牌上的appScope、internalScope 或 scope 声明进行比较,并在需要时请求具有缺失作用域的令牌。
429 请求过多
您已超过速率限制。缓存和重用访问令牌的完整 24 小时生命周期,而不是在每次调用时请求新令牌。后续步骤
检索机器信息
使用访问令牌进行第一个认证调用。
Lynx API 参考
浏览完整的可用端点集合。