

- Lynx - SQS Encryption
访问 Lynx API
- Log into Lynx Operational
-
输入您的 Nayax Core 凭据。
生成加密密钥
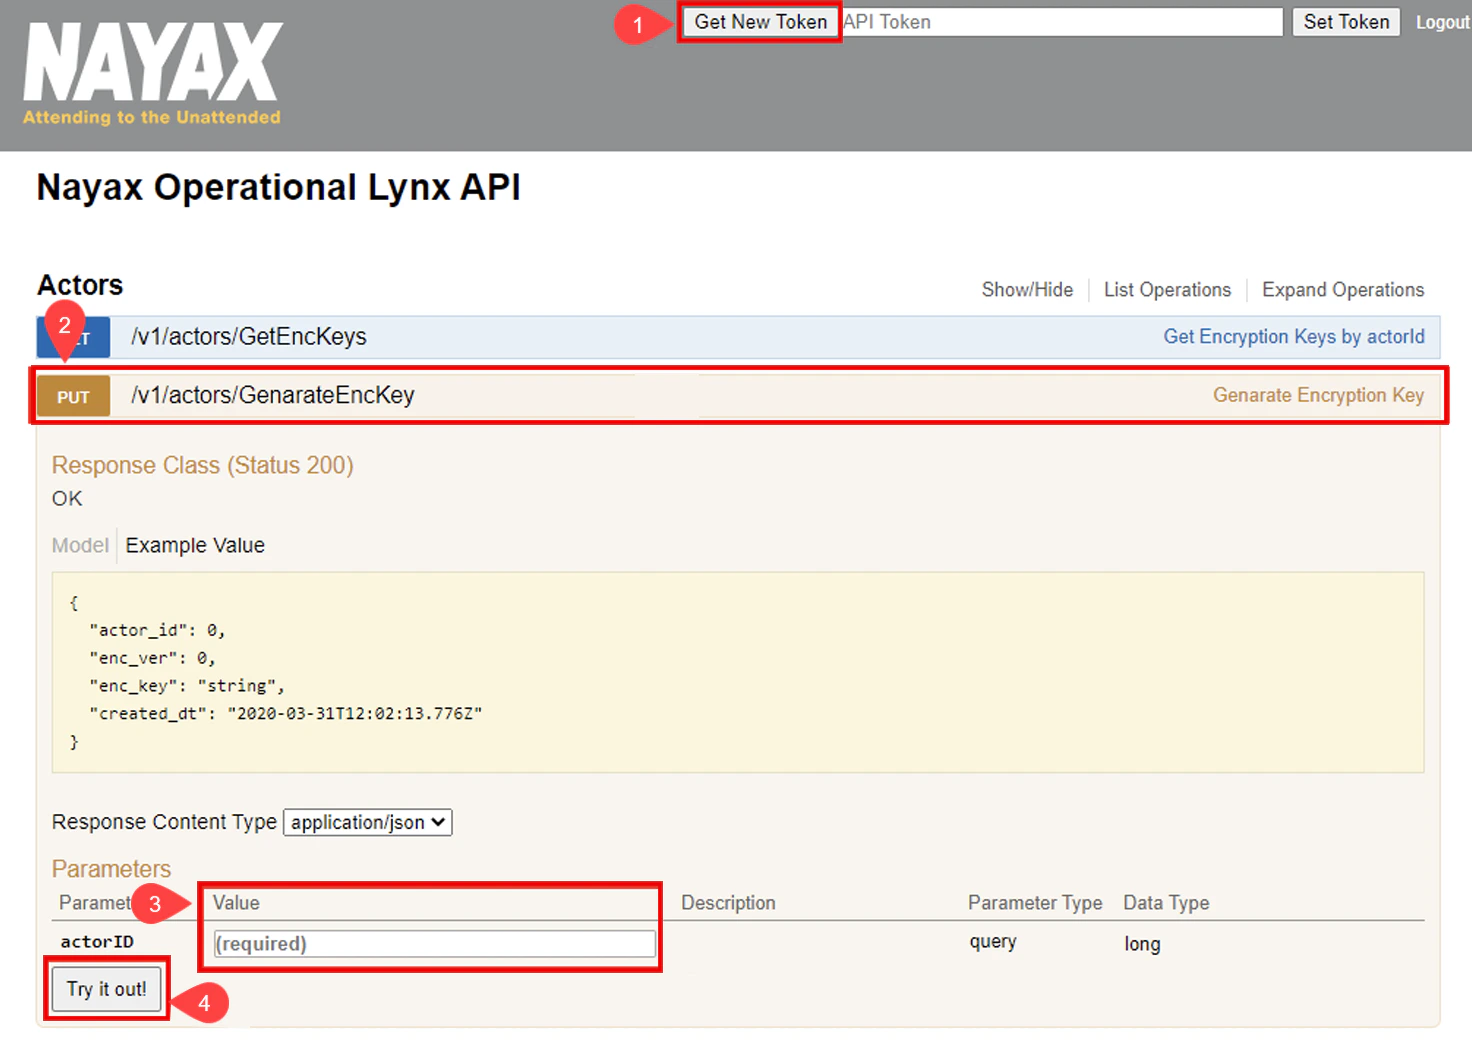
您需要使用 Actor ID(运营商 ID)来生成加密密钥,该 ID 可在 Nayax Core 的 Administration > Operator > Details 选项卡下找到。- 点击 Lynx API 界面右上角的 Generate New Token 按钮。
- 选择 PUT /v1/actors/GenerateEncKey 行以查看更多详细信息。
- 输入
actorID参数值。 - 点击 Try it out! 按钮以生成新的加密密钥。
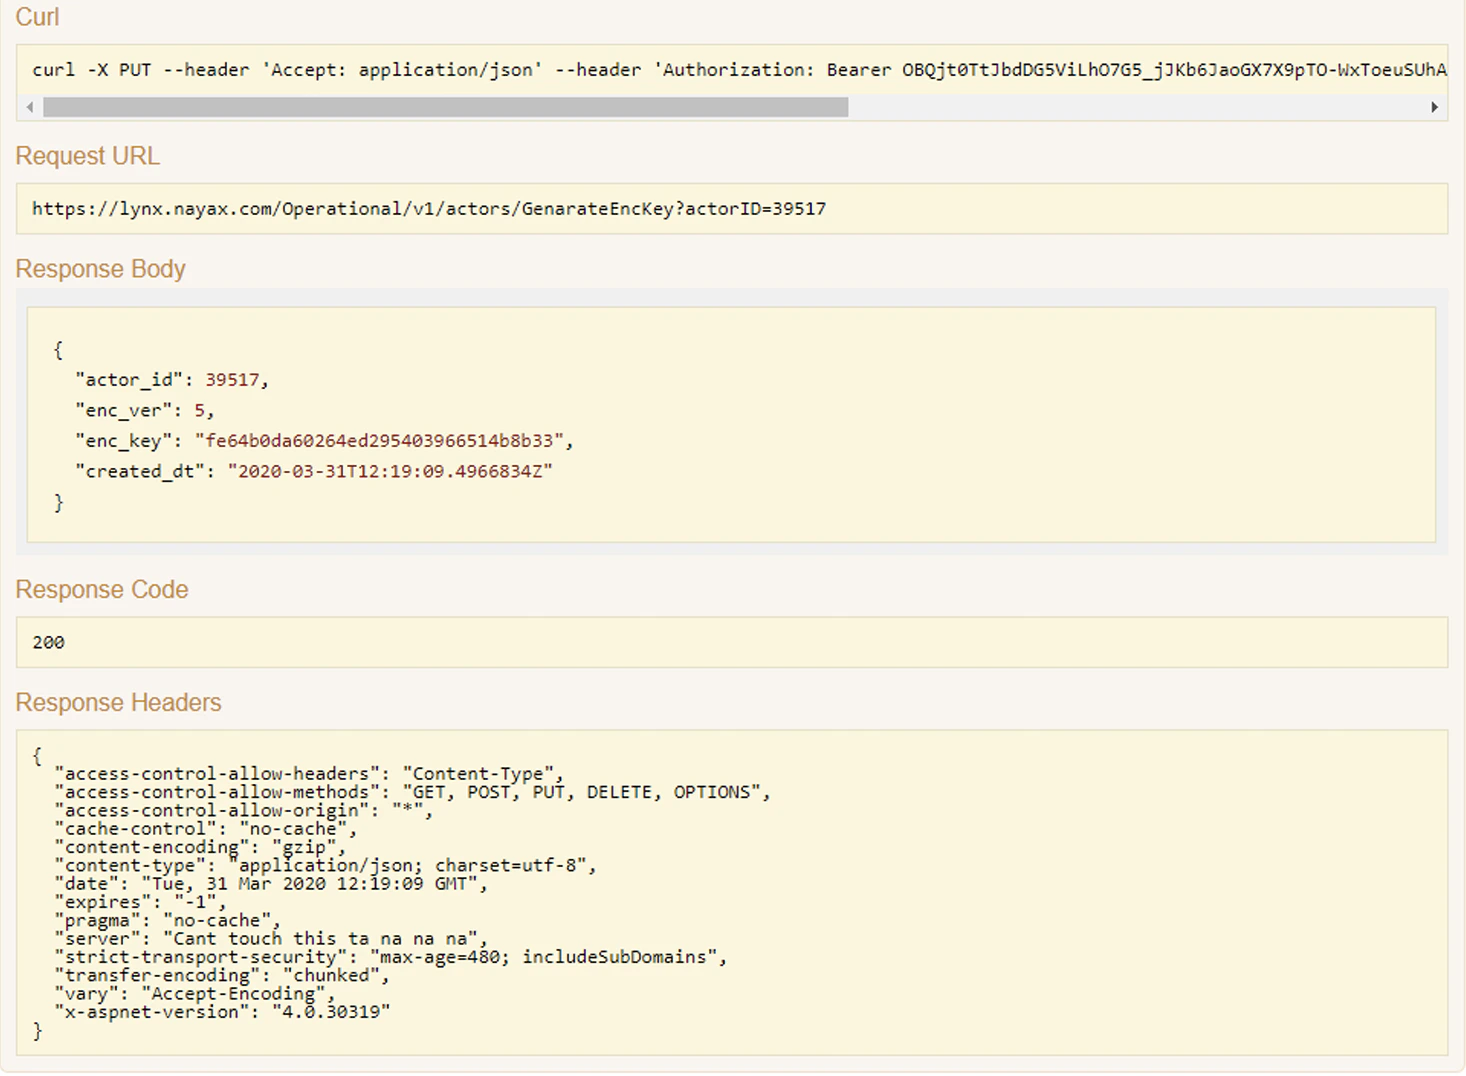
响应示例
列出加密密钥
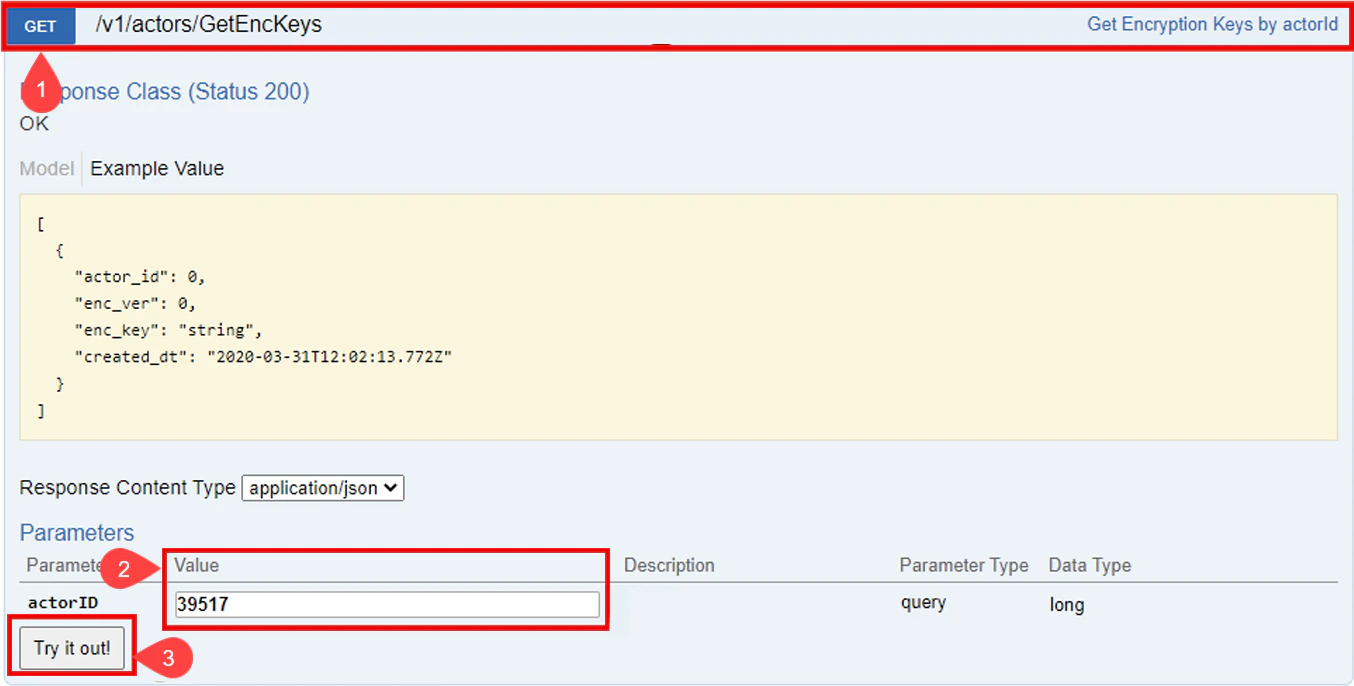
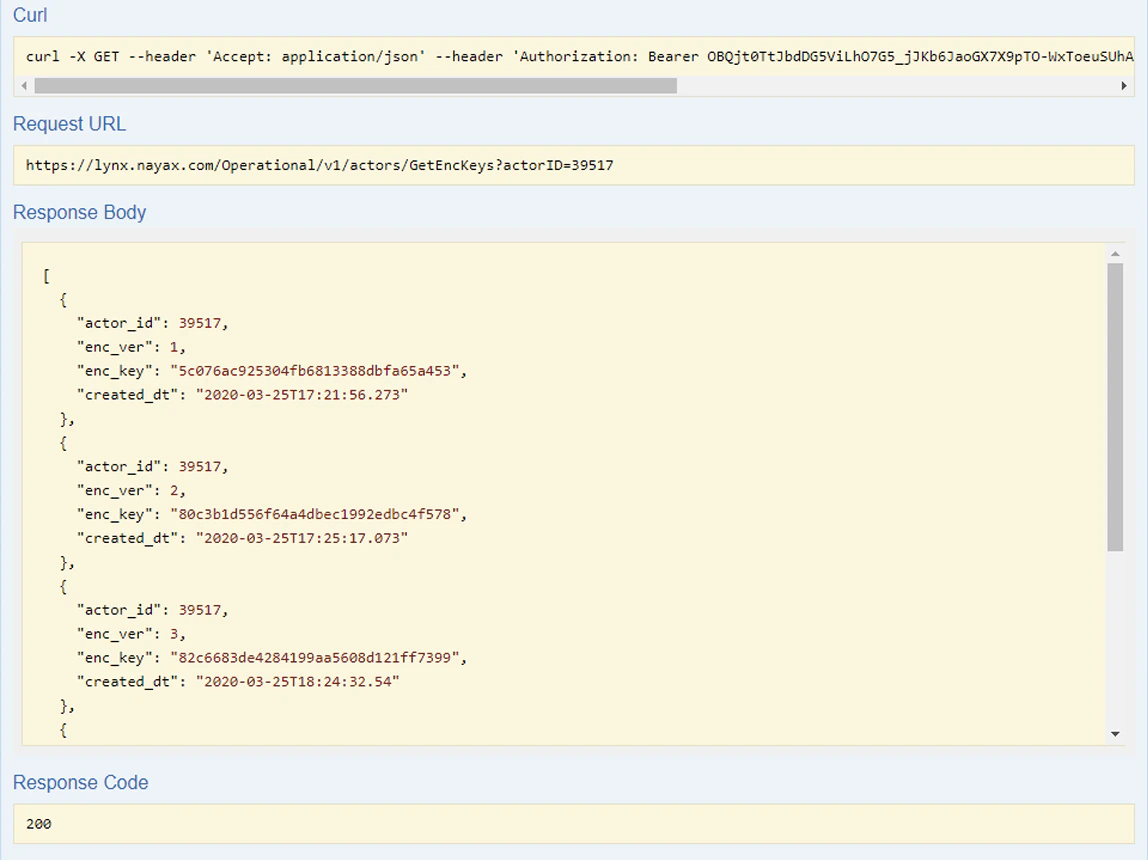
您可以使用 Lynx API 的 GET Encryption Keys 选项检索之前生成的所有密钥:- 点击 GET /v1/actors/GetEncKeys 行以查看更多详细信息
-
输入
actorID参数值。 -
点击 Try it out! 按钮以查看已生成密钥的列表。
按照这些步骤操作,您可以确保消息安全加密地传递到 Amazon SQS。
解密消息
您还可以使用加密密钥对消息执行解密操作。请参见下方代码块:- It initializes the AES algorithm with a
keyand an initialization vector (IV) and then creates adecryptor. - The encrypted message, provided as a
Base64string is converted back into bytes and read using aMemoryStreamandCryptoStreamwith thedecryptor. - 随后读取解密后的数据,并将其作为原始的明文字符串返回。